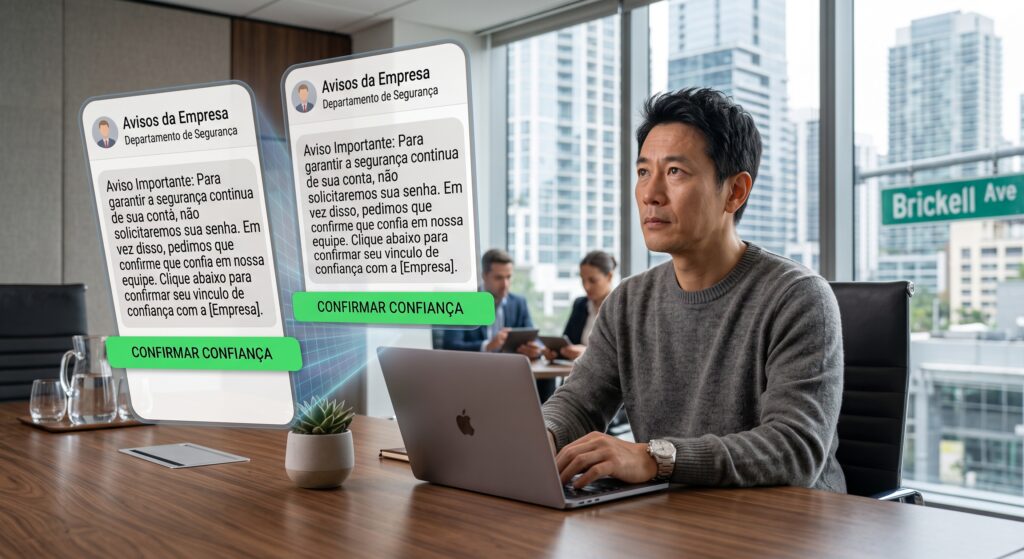
Quando ver e ouvir já não são suficientes
Imagine receber uma mensagem do seu diretor financeiro. Ele informa que uma negociação importante está prestes a ser concluída e pede que você participe de uma reunião rápida para autorizar uma transferência.
Você entra na chamada. O diretor está lá. Outros colegas também. Todos parecem estar no ambiente habitual, falam com naturalidade e confirmam a operação.
Você reconhece os rostos. Reconhece as vozes. A solicitação parece fazer sentido dentro do contexto da empresa.
O que você faria?
Em 2024, uma situação semelhante aconteceu com um funcionário da Arup, multinacional de engenharia, no escritório de Hong Kong. A empresa confirmou ter sido vítima de um golpe que utilizou imagens e vozes falsas de executivos em uma videoconferência.
O resultado foi uma transferência de aproximadamente HK$ 200 milhões, equivalente a cerca de US$ 25 milhões na época, distribuída em 15 operações para cinco contas bancárias. O caso foi divulgado pelas autoridades de Hong Kong e posteriormente confirmado pela própria empresa.
O detalhe que merece atenção não é apenas o valor envolvido.
O funcionário não estava diante de um e-mail mal escrito, de um link evidentemente suspeito ou de um desconhecido prometendo dinheiro fácil. A fraude foi construída para parecer uma situação profissional legítima, com pessoas que ele acreditava conhecer.
A tecnologia não precisou invadir a empresa para produzir aquele resultado. Ela foi usada para construir uma realidade convincente o suficiente para influenciar uma decisão.
E é justamente aí que o phishing está mudando.
O phishing deixou de ser apenas uma mensagem suspeita
Durante muito tempo, aprendemos a reconhecer tentativas de fraude por sinais relativamente simples: erros de português, remetentes desconhecidos, links estranhos, promessas exageradas e pedidos inesperados de dados pessoais.
Esses sinais continuam importantes. Mas já não são suficientes.
A inteligência artificial generativa permite produzir mensagens bem escritas, adaptar o conteúdo ao destinatário e imitar estilos de comunicação. Ferramentas de clonagem de voz e geração de imagens e vídeos também podem ser usadas para simular pessoas reais.
Em maio de 2024, o FBI alertou que criminosos estavam utilizando IA para ampliar a velocidade, a escala e a personalização de ataques de phishing e engenharia social, incluindo golpes com clonagem de voz e vídeo.
Na prática, isso significa que uma tentativa de fraude pode chegar com:
- O nome e o cargo de alguém que você conhece.
- Informações verdadeiras sobre sua empresa, seus clientes ou seus projetos.
- Uma mensagem escrita no estilo de comunicação de um colega.
- Uma voz semelhante à de um familiar, gestor ou parceiro comercial.
- Uma solicitação que se encaixa perfeitamente em uma atividade que você já realiza.
O golpe não precisa inventar uma história completamente nova. Pode aproveitar uma situação real e inserir nela uma instrução falsa.
Um fornecedor realmente pode estar negociando com sua empresa. Uma reunião realmente pode estar acontecendo. Seu gestor realmente pode estar viajando.
O que precisa ser falso é apenas o pedido que leva você a tomar a decisão desejada pelo criminoso.
Essa combinação torna a fraude mais difícil de perceber porque a pessoa não está avaliando uma história inteiramente desconhecida. Está tentando resolver uma tarefa que parece fazer parte do seu trabalho.
A confiança virou uma superfície de ataque
Pense em como as relações profissionais funcionam.
Recebemos uma solicitação de alguém que conhecemos e não precisamos confirmar sua identidade a cada conversa. Respondemos a mensagens, atendemos ligações, aprovamos documentos e cumprimos orientações porque a rotina depende de confiança.
Sem ela, o trabalho seria praticamente impossível.
O problema aparece quando sinais que normalmente usamos para reconhecer uma pessoa passam a ser reproduzidos artificialmente.
Durante anos, ouvir a voz de um familiar ou ver o rosto de um gestor em uma chamada ajudava a confirmar com quem estávamos falando. Hoje, esses sinais podem ser manipulados.
Isso não significa que toda ligação ou videoconferência deva ser tratada como suspeita. Significa que precisamos compreender uma diferença fundamental: reconhecer uma aparência não é necessariamente verificar uma identidade.
Uma voz familiar pode ser reproduzida. Uma imagem pode ser fabricada. Um número de telefone pode ser falsificado. E um perfil profissional pode utilizar informações públicas para parecer legítimo.
O FBI também alertou, em maio de 2025, sobre uma campanha em que criminosos se passaram por autoridades norte-americanas utilizando mensagens de texto e áudios gerados por IA para estabelecer confiança e, posteriormente, solicitar informações ou direcionar vítimas para outras plataformas.
Observe a sequência: primeiro, o contato parece legítimo. Depois, a relação de confiança é construída. Só então aparece o pedido que interessa ao criminoso.
A confiança, nesse contexto, não é apenas um sentimento. Ela pode ser explorada como parte de uma estratégia de ataque.
O golpe não começa quando a mensagem chega
Uma das mudanças mais importantes na engenharia social é que a preparação pode começar muito antes do primeiro contato.
Informações disponíveis em sites corporativos, redes sociais, entrevistas, eventos e publicações profissionais ajudam a revelar como uma organização funciona.
É possível descobrir quem ocupa cargos de liderança, quem trabalha no financeiro, quais fornecedores aparecem com frequência, quais projetos estão em andamento e até quais expressões são utilizadas nas comunicações da empresa.
Essas informações, quando combinadas, podem dar aos criminosos elementos para construir uma abordagem personalizada.
Imagine uma empresa que publica nas redes sociais a participação de sua diretora em um evento internacional. Ao mesmo tempo, o site informa quem responde pelo financeiro e uma publicação recente menciona a expansão de uma unidade.
Esses dados podem ser utilizados para construir uma mensagem que parece fazer sentido:
“Estou em reunião com o pessoal da nova unidade. Precisamos concluir aquela transferência antes do fechamento de hoje. Você consegue verificar?”
A frase não parece aleatória. Ela se conecta a acontecimentos reais.
É justamente essa mistura de contexto verdadeiro com uma solicitação fraudulenta que merece atenção.
Na Jornada do Ataque Invisível, proposta no contexto da Neurosegurança, esse processo pode ser compreendido em cinco etapas:
1. Observação: o criminoso coleta informações sobre pessoas, relações e rotinas.
2. Preparação: utiliza os dados para elaborar uma abordagem coerente com o contexto da vítima.
3. Manipulação: apresenta a solicitação por meio de sinais de autoridade, familiaridade, urgência ou legitimidade.
4. Decisão: a pessoa interpreta a situação e decide como agir.
5. Impacto: a decisão pode resultar em transferência financeira, exposição de informações, acesso indevido ou prejuízo operacional.
A IA pode ampliar as possibilidades em diferentes etapas dessa jornada. Mas existe um ponto decisivo: a fraude só alcança o resultado pretendido quando consegue transformar a abordagem em uma ação.
Por isso, proteger a decisão é tão importante quanto proteger o sistema.
Por que um deepfake pode convencer até profissionais experientes?
É tentador pensar que bastaria treinar as pessoas para identificar vídeos falsos.
Em alguns casos, existem sinais de manipulação: movimentos pouco naturais, inconsistências na imagem, problemas de sincronização ou características estranhas na voz. Mas esses sinais não são garantidos.
O FBI alerta que conteúdos gerados por IA podem ser difíceis de distinguir de materiais autênticos, especialmente quando utilizados para imitar pessoas conhecidas.
Além disso, a decisão humana não acontece em um laboratório, com tempo ilimitado para analisar cada detalhe.
Ela acontece no meio da rotina.
Uma profissional pode estar respondendo a várias demandas, participando de reuniões e tentando cumprir prazos. Nesse cenário, receber uma solicitação aparentemente legítima de alguém que ocupa uma posição de autoridade pode reduzir a disposição para questionar.
Não é necessário que a pessoa seja ingênua ou despreparada.
Basta que a situação reúna elementos que, normalmente, orientam nossas decisões: contexto, confiança, familiaridade e expectativa de que a solicitação seja legítima.
E há outro aspecto importante: quando várias pessoas parecem confirmar a mesma instrução, a sensação de segurança pode aumentar.
No caso Arup, a videoconferência foi utilizada para apresentar versões digitais de diferentes integrantes da empresa. A situação foi construída para reforçar a aparência de legitimidade da operação.
O aprendizado não é que as pessoas devem desconfiar de tudo.
É que a verificação precisa fazer parte do processo, especialmente quando uma decisão envolve dinheiro, dados sensíveis ou acesso a sistemas.
Como proteger a confiança sem transformar a empresa em um ambiente de desconfiança
Uma empresa não consegue funcionar se cada colaborador precisar investigar a identidade de todas as pessoas com quem conversa.
Também não é razoável transferir toda a responsabilidade para o indivíduo, esperando que ele reconheça qualquer falsificação tecnológica.
A resposta precisa combinar comportamento, processos e tecnologia.
O primeiro passo é identificar quais decisões apresentam maior risco. Uma conversa informal sobre o horário de uma reunião não exige o mesmo nível de verificação que uma alteração de dados bancários ou uma transferência de alto valor.
A partir disso, algumas medidas podem reduzir a exposição.
1. Confirme a solicitação por outro canal
Se um gestor pedir uma transferência por mensagem ou videoconferência, confirme a instrução utilizando um canal independente e previamente conhecido.
Por exemplo, se a solicitação chegou por WhatsApp, faça uma ligação para o número corporativo já cadastrado ou utilize o procedimento interno de confirmação.
Não utilize apenas o telefone ou o link fornecido na própria mensagem suspeita.
O objetivo não é confirmar se a pessoa parece ser quem diz ser, mas verificar se a solicitação realmente partiu dela.
2. Estabeleça procedimentos para pagamentos e mudanças cadastrais
Alterações de dados bancários, pagamentos extraordinários e operações fora do padrão precisam seguir procedimentos claros.
Uma regra pode exigir confirmação independente dos dados do beneficiário. Outra pode estabelecer dupla autorização para determinadas transações.
Esses controles devem estar definidos antes de uma situação de pressão acontecer.
Quando a regra já existe, o colaborador não precisa improvisar uma justificativa para questionar uma ordem de alguém em posição superior.
Ele simplesmente segue o procedimento.
3. Crie espaço para questionar sem medo
Imagine que uma funcionária do financeiro receba uma ordem urgente de seu diretor.
Ela percebe algo estranho, mas teme parecer incompetente ou desobediente se pedir confirmação.
Nesse momento, a cultura organizacional pode fazer diferença.
Se a empresa valoriza apenas velocidade e cumprimento de ordens, questionar pode parecer um risco profissional.
Por outro lado, quando a liderança deixa claro que confirmar uma solicitação incomum é uma atitude esperada, a pessoa tem mais condições de interromper uma possível fraude.
Segurança também depende da liberdade para fazer perguntas.
4. Treine situações reais, não apenas listas de sinais
Uma palestra ou treinamento que ensina somente a identificar erros de português e links suspeitos pode deixar lacunas importantes.
Os colaboradores precisam experimentar situações em que uma solicitação parece legítima, utiliza informações verdadeiras e envolve alguém conhecido.
O treinamento pode trabalhar perguntas como:
- O que torna essa solicitação aparentemente legítima?
- Qual informação está sendo utilizada para gerar confiança?
- Existe alguma pressão para agir sem verificar?
- Qual procedimento permite confirmar a identidade e a autorização?
O foco não deve ser descobrir quem é capaz de identificar um golpe. Deve ser desenvolver a capacidade de interromper uma decisão arriscada.
5. Use a tecnologia como parte da defesa
Filtros de e-mail, autenticação multifator, controles de acesso, monitoramento de transações e mecanismos de prevenção a fraudes continuam essenciais.
A autenticação multifator, por exemplo, acrescenta uma camada de proteção para contas e sistemas. O FBI recomenda seu uso como medida de mitigação contra ataques cibernéticos.
Mas nenhuma ferramenta substitui completamente os procedimentos de autorização e a preparação das pessoas.
A proteção depende da combinação entre tecnologia, processos claros e decisões conscientes.
Nem tudo que parece verdadeiro é legítimo — e nem tudo que é artificial é uma fraude
É importante fazer uma distinção.
A inteligência artificial também é utilizada para fins legítimos: acessibilidade, atendimento, produção de conteúdo, treinamento e comunicação empresarial.
O simples fato de uma voz ou imagem ter sido gerada por IA não significa que exista uma tentativa de fraude.
Da mesma forma, uma mensagem escrita de maneira impecável ou uma chamada com boa qualidade de imagem não comprova que a solicitação seja legítima.
A questão central não é descobrir se toda comunicação foi produzida por uma pessoa ou por uma máquina.
É verificar se a identidade, a intenção e a autorização correspondem ao que está sendo solicitado.
Uma voz pode ser verdadeira e a solicitação ser fraudulenta. Uma imagem pode ser artificial e a comunicação ser legítima.
Por isso, a pergunta mais útil não é apenas “isso parece real?”.
É: “Tenho elementos independentes para confirmar que essa pessoa está realmente autorizando essa ação?”
Essa mudança de perspectiva ajuda a tirar a segurança do campo da desconfiança generalizada e levá-la para o campo dos processos e das decisões.
O futuro da segurança depende também de como as pessoas decidem
A evolução da inteligência artificial está tornando a engenharia social mais personalizada e ampliando as possibilidades de imitação.
Isso não significa que os golpes se tornarão inevitáveis, nem que as pessoas perderão a capacidade de reconhecer riscos.
Significa que os critérios utilizados para verificar uma solicitação precisam acompanhar as mudanças tecnológicas.
Uma empresa pode investir em sistemas modernos, ferramentas de proteção e infraestrutura robusta. Ainda assim, uma decisão tomada sob pressão, baseada em uma identidade falsa, pode comprometer recursos e informações.
É por isso que a segurança precisa olhar também para o comportamento humano, para as condições em que as pessoas trabalham e para os processos que sustentam suas decisões.
A Neurosegurança parte justamente dessa perspectiva: compreender como confiança, contexto, atenção e tomada de decisão se relacionam com os riscos da era da IA.
Não para transformar cada colaborador em um investigador de fraudes, mas para construir ambientes em que seja possível reconhecer situações de risco, verificar solicitações e agir com segurança.
O novo phishing não quer apenas que você clique em um link.
Ele quer que você acredite na pessoa, confie na situação e tome a decisão que foi planejada para você.
E, quando a confiança pode ser reproduzida artificialmente, proteger as decisões humanas deixa de ser apenas uma questão de conscientização.
Passa a ser parte da estratégia de segurança das organizações.
Porque, na era da IA, não basta reconhecer quem está falando. É preciso verificar o que está sendo pedido.
Sobre a autora
Edvania Santos atua na interseção entre inteligência artificial, governança, comportamento humano e segurança, com foco em Neurosegurança e nos impactos da IA sobre a tomada de decisão. É especialista em Gestão de Recursos Humanos, possui formação em Neurociência e Comunicação Empresarial, Governança Corporativa e certificações em Gestão de Projetos e Análise de Dados pelo Google. É graduanda em bacharelado de IA na UNIVESP.
Sua abordagem de Neurosegurança busca ampliar a discussão sobre segurança digital a partir de uma perspectiva centrada no comportamento humano, na tomada de decisão e nos novos riscos trazidos pela inteligência artificial.
Referências
- Federal Bureau of Investigation (FBI). FBI Warns of Increasing Threat of Cyber Criminals Utilizing Artificial Intelligence. 8 maio 2024. Consultar publicação oficial.
- Hong Kong Government. LCQ9: Combating frauds involving deepfake. 26 junho 2024. Consultar comunicado oficial.
- Federal Bureau of Investigation (FBI). Senior U.S. Officials Impersonated in Malicious Messaging Campaign. 15 maio 2025. Consultar alerta oficial.
- South China Morning Post. UK multinational Arup confirmed as victim of HK$200 million deepfake scam. 17 maio 2024. Consultar reportagem.